Actualización (1 nov 2026): el FBI atribuye el robo a Corea del Norte. Lo contamos aquí: Robo a Binance: el FBI culpa a Corea del Norte del mayor golpe cripto de la historia.
El hackeo de Binance del 29 de octubre de 2026 ya es, según varias fuentes, el mayor robo de la historia de las criptomonedas. El mayor exchange del mundo calcula que hay unos 6.300 millones de dólares en criptoactivos afectados, ha suspendido las retiradas y promete que cubrirá todas las pérdidas de sus clientes.
En esta guía te contamos qué ha pasado, cómo lo hicieron los atacantes (explicado sin tecnicismos), cuánto dinero se ha congelado, qué significa para los usuarios y qué conviene hacer si tienes cuenta en Binance. Información contrastada el 30 de octubre de 2026 con Reuters, CoinDesk, Forbes, Euronews, TechCrunch y crypto.news. Es una historia en desarrollo y algunas cifras pueden cambiar.
El hackeo de Binance en 30 segundos
Qué es Binance y por qué importa tanto
Binance es el mayor exchange de criptomonedas del mundo por volumen de negociación: una plataforma donde millones de personas compran, venden y guardan bitcoin, ether y cientos de criptomonedas más. Nació en 2017 y su fundador, Changpeng Zhao, conocido como «CZ», fue durante años la cara visible de la industria.
Por su tamaño, cualquier problema en Binance afecta a todo el mercado. Por eso el hackeo de Binance no es solo un problema de sus clientes: mueve los precios, pone a prueba la confianza en los exchanges centralizados y obliga a reguladores y empresas a revisar su seguridad.
Glosario para entender el hackeo de Binance
- Exchange: plataforma para comprar, vender y guardar criptomonedas.
- Monedero caliente: cartera conectada a internet que el exchange usa para las operaciones diarias. Es más cómoda pero más expuesta.
- Monedero frío: cartera desconectada de internet, donde se guarda la mayor parte de los fondos. Es mucho más difícil de atacar.
- Clave privada: la «contraseña maestra» que permite mover los fondos de una cartera.
- Stablecoin: criptomoneda ligada al dólar, como USDT (Tether) o USDC (Circle). Sus emisores pueden congelar saldos.
- SAFU: fondo de emergencia de Binance para cubrir pérdidas de usuarios en casos como este.
- Prueba de reservas: informe en el que un exchange demuestra que tiene suficientes activos para cubrir los saldos de sus clientes.
- Tornado Cash: servicio que mezcla transacciones para ocultar de dónde viene el dinero.
Por qué la prueba de reservas será clave tras el hackeo de Binance
Después del hackeo de Binance, la pregunta que se hacen los usuarios es sencilla: ¿hay dinero suficiente para devolver todo? La prueba de reservas es la herramienta para responderla. Binance publica periódicamente qué activos tiene y en qué carteras, y terceros pueden comprobar que coinciden con los saldos de los clientes.
Según CoinDesk, el monedero vaciado aparecía en el informe del 1 de octubre como parte de los fondos que respaldaban los saldos de los clientes. Por eso el siguiente informe mostrará si Binance ha repuesto lo robado con su fondo SAFU y su propio dinero, como ha prometido.
Qué ha pasado en el hackeo de Binance
Los exchanges como Binance guardan una parte de las criptomonedas de sus clientes en monederos calientes: carteras conectadas a internet que se usan para procesar las retiradas del día a día. El resto suele estar en monederos fríos, desconectados y mucho más seguros.
En el hackeo de Binance, el objetivo fue uno de esos monederos calientes, conocido como «Binance 14». El atacante consiguió redirigir los fondos que pasaban por él hacia sus propias direcciones. Después movió parte del botín a otras carteras y a otras redes, como Bitcoin, Tron, Arbitrum y Avalanche, para dificultar el rastreo.
Binance confirmó el incidente, suspendió retiradas y depósitos para revisar la seguridad y empezó a trabajar con las autoridades y con empresas de análisis de blockchain para seguir el dinero.
Cronología del hackeo de Binance
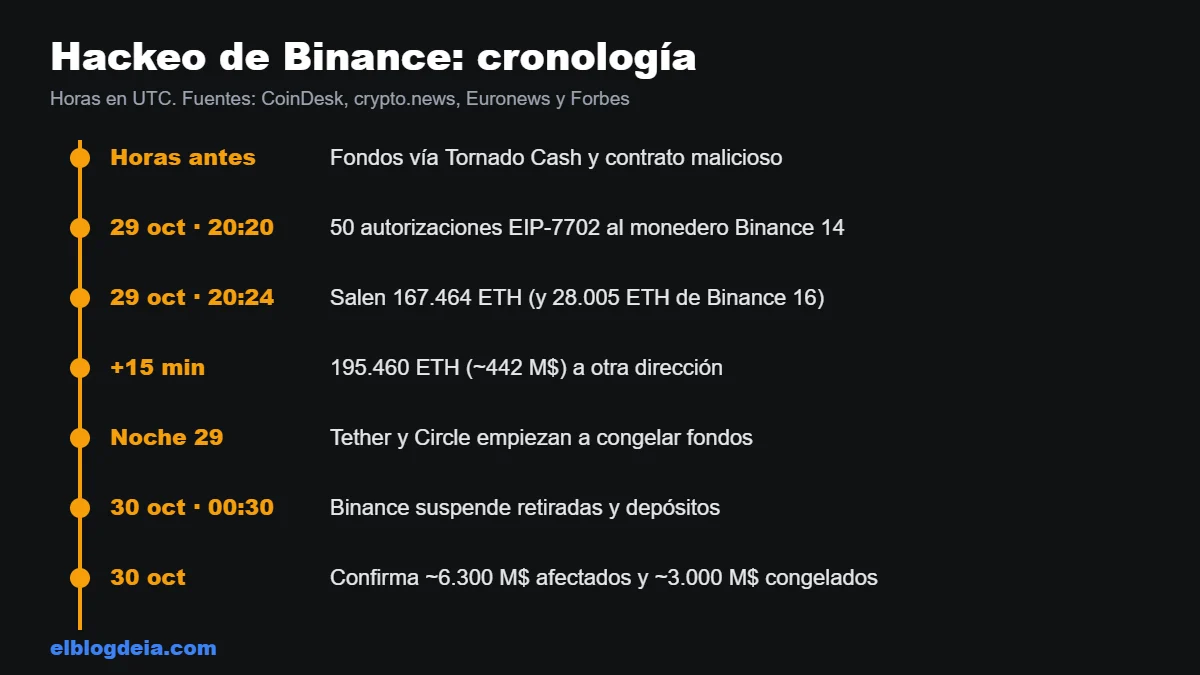
- Horas antes: el atacante financia una dirección a través de Tornado Cash (un servicio para ocultar el origen de los fondos) y despliega el contrato malicioso, según Blockaid.
- 29 oct., ~20:20 UTC: envía una transacción con 50 autorizaciones dirigidas al monedero Binance 14.
- 29 oct., ~20:24 UTC: el monedero se vacía: salen 167.464 ETH, y después 28.005 ETH de otro monedero, Binance 16 (CoinDesk).
- 15 minutos después: 195.460 ETH, unos 442 millones de dólares, se mueven a una segunda dirección.
- Noche del 29: Binance dice que investiga un «posible problema de seguridad»; Tether y Circle empiezan a congelar fondos.
- 30 oct., ~00:30 GMT: Binance suspende retiradas y depósitos (Euronews).
- 30 oct.: confirma el hackeo, estima unos 6.300 millones afectados y promete cubrir las pérdidas (Forbes).
Cuánto dinero hay en juego en el hackeo de Binance
Las cifras del hackeo de Binance varían según quién las da y qué miden, así que conviene distinguirlas:
| Cifra | Qué significa | Fuente |
|---|---|---|
| ~6.300 M$ | Activos afectados (estimación de Binance) | Binance, vía Forbes |
| ~5.912 M$ | Robados en el momento del ataque | Chainalysis, vía Euronews |
| ~2.500 M$ | Lo que salió del monedero Binance 14 | crypto.news |
| ~3.000 M$ | Activos congelados (estimación de Binance) | Forbes |
| ~204.500 ETH | Unos 5,6 % de las reservas de ETH de Binance | CoinDesk |
Para entender la diferencia: no todo lo «afectado» se ha perdido. Una parte está congelada y podría recuperarse, y otra parte la cubrirá Binance con su propio dinero.
Cómo lo hicieron: la trampa de EIP-7702, explicado fácil
EIP-7702 es una función reciente de Ethereum que permite que una cartera normal delegue su funcionamiento en un programa (un contrato inteligente). Es útil, por ejemplo, para automatizar pagos. Pero si alguien consigue que tu cartera firme esa delegación hacia un programa malicioso, ese programa puede mover tus fondos.
Según Blockaid, el atacante del hackeo de Binance envió una sola transacción con 50 autorizaciones distintas. Como la cartera estaba procesando retiradas constantemente, no podía saber cuál encajaría, así que probó con 50 a la vez. Una funcionó y convirtió el monedero en un «barredor»: todo lo que entraba se enviaba automáticamente al atacante.
La gran pregunta es cómo consiguió el permiso para firmar esa autorización. Binance apunta, de forma preliminar, a que el portátil de un ingeniero de la empresa pudo estar comprometido. Insiste en que no ha encontrado pruebas de que se filtrara ninguna clave privada.
Los fondos congelados tras el hackeo de Binance
Una de las pocas buenas noticias es que una parte importante del botín está en stablecoins, monedas digitales ligadas al dólar que emiten empresas que pueden bloquearlas:
- Tether: más de 1.567 millones de USDT congelados, según su consejero delegado, Paolo Ardoino.
- Circle: unos 800 millones de USDC.
- Ripple: unos 200 millones en activos, según CoinDesk.
- World Liberty Financial: 27 millones de su stablecoin USD1.
- Arbitrum: su consejo de seguridad también tomó medidas para restringir fondos.
En total, Binance calcula que hay unos 3.000 millones congelados. Lo que el atacante tiene en ETH u otras criptomonedas descentralizadas es mucho más difícil de bloquear.
Qué dice Binance sobre el hackeo
- Que los fondos de los usuarios están a salvo y que cubrirá todas las pérdidas con su fondo SAFU (unos 1.000 millones de dólares en bitcoin, según CoinDesk) y fondos de la empresa.
- Que no ha encontrado pruebas de que se filtraran claves privadas.
- Que su filial de Estados Unidos no se ha visto afectada.
- Que publicará una prueba de reservas actualizada cuando termine de solucionar el problema; la próxima instantánea estaba prevista para el 1 de noviembre.
- Que trabaja con las fuerzas de seguridad y con investigadores para identificar a los atacantes.
Changpeng Zhao, fundador de Binance, que ya no dirige la plataforma, reconoció que «parece un hackeo» y dijo que espera que los usuarios recuperen todo.
Cómo ha reaccionado el mercado
La noticia llegó en un mal momento para el mercado cripto, que ya venía cayendo. Según Euronews, hacia las 00:25 GMT del 30 de octubre el bitcoin llegó a caer casi un 5 %, el ether casi un 6 % y BNB, el token de Binance, casi un 10 %. Algunas stablecoins como USDT llegaron a cotizar ligeramente por debajo de un dólar en algunos exchanges.
CoinDesk calcula que, tras el robo, las reservas de ETH de Binance cubrirían en torno al 94 % de los saldos de sus clientes, frente al 100 % de su último informe. Por eso la prueba de reservas de los próximos días será clave.
¿Está seguro tu dinero en Binance?
Binance asegura que sí y que cubrirá las pérdidas. En los grandes hackeos anteriores, los exchanges que tenían reservas suficientes han acabado devolviendo los saldos. Pero hasta que Binance publique su prueba de reservas actualizada y reabra las retiradas con normalidad, no es posible confirmarlo de forma independiente.
Qué hacer si tienes cuenta en Binance
Con independencia de lo que decidas hacer con tus fondos, estas medidas de seguridad tienen sentido siempre, y más después del hackeo de Binance:
- Desconfía de mensajes y enlaces. Después de un hackeo aparecen estafas que se hacen pasar por Binance ofreciendo «reembolsos». Binance pide usar solo sus canales oficiales.
- No compartas códigos ni contraseñas con nadie, aunque diga ser del soporte.
- Activa la verificación en dos pasos con una app o una llave física, mejor que con SMS.
- Revisa los dispositivos y sesiones conectados a tu cuenta y cierra los que no reconozcas.
- Sigue los avisos oficiales sobre la reapertura de retiradas, en lugar de rumores en redes.
- No pongas todos los huevos en la misma cesta: guardar fondos en un solo sitio siempre tiene riesgo.
Si quieres saber más sobre cómo proteger tus datos cuando usas herramientas digitales, tienes nuestra guía de los peligros de la inteligencia artificial.
El mayor robo cripto de la historia
Hasta ahora, el mayor robo a un exchange había sido el de Bybit, en febrero de 2025, con unos 1.500 millones de dólares, atribuido a hackers vinculados a Corea del Norte. Con unos 6.000 millones estimados, el hackeo de Binance multiplica esa cifra por cuatro.
| Caso | Año | Cantidad aproximada |
|---|---|---|
| Binance | 2026 | ~6.300 M$ afectados (estimación de Binance) |
| Bybit | 2025 | ~1.500 M$ |
Algunos medios, como la CNN, señalan sospechas sobre Corea del Norte también en este caso, pero Binance no ha atribuido el ataque a nadie de forma oficial.
Qué puede cambiar después del hackeo de Binance
Más allá de las cifras, el hackeo de Binance probablemente tendrá consecuencias en toda la industria:
- Más control sobre los monederos calientes: los exchanges revisarán cuánto dinero dejan en carteras conectadas y quién puede autorizar operaciones.
- Lupa sobre EIP-7702: esta función de Ethereum, útil para automatizar, se ha demostrado peligrosa si cae en malas manos. Habrá más auditorías y límites.
- Seguridad de los empleados: si se confirma lo del portátil comprometido, veremos más medidas para proteger los equipos de quienes tienen acceso a sistemas críticos.
- Más presión de los reguladores: en Europa, la normativa MiCA ya exige a los proveedores de criptoactivos medidas de seguridad y de protección de los clientes, y casos como el hackeo de Binance refuerzan ese enfoque.
- Más protagonismo de las stablecoins reguladas: la capacidad de Tether y Circle para congelar fondos ha sido clave para limitar los daños.
Para el usuario de a pie, la lección del hackeo de Binance es la de siempre: la seguridad perfecta no existe, y conviene repartir el riesgo y extremar las precauciones con la propia cuenta.
El papel de la tecnología y la IA en estos ataques
Aunque el hackeo de Binance no se ha atribuido al uso de inteligencia artificial, estos ataques son cada vez más sofisticados. Los grupos que los preparan combinan ingeniería social (engañar a empleados), análisis automatizado de contratos y herramientas que ejecutan cientos de operaciones en segundos, como las 50 autorizaciones de este caso.
Al mismo tiempo, la IA también se está usando para defenderse: empresas como Blockaid o Chainalysis usan sistemas automáticos para detectar movimientos sospechosos en tiempo real, y modelos como Mistral Large 4 se presentan ya como herramientas de ciberseguridad defensiva.
Lo que todavía no sabemos del hackeo de Binance
- Cómo entró exactamente el atacante: lo del portátil del ingeniero es una hipótesis preliminar.
- La cifra definitiva: entre los 2.500 y los 6.300 millones, según lo que se mida.
- Cuánto se recuperará: depende de los congelados y de la investigación.
- Cuándo se normalizarán las retiradas: Binance habló de reanudarlas en unas 48 horas, según crypto.news.
- Quién está detrás: no hay atribución oficial.
Preguntas frecuentes sobre el hackeo de Binance
¿Cuánto dinero se ha robado en el hackeo de Binance?
Binance estima unos 6.300 millones de dólares en activos afectados. Chainalysis calcula unos 5.912 millones robados en el momento del ataque. Unos 3.000 millones están congelados.
¿Voy a perder mi dinero si lo tengo en Binance?
Binance asegura que los fondos de los usuarios están a salvo y que cubrirá las pérdidas con su fondo SAFU y fondos propios. La confirmación independiente llegará con su próxima prueba de reservas.
¿Puedo retirar mis fondos de Binance?
Binance suspendió temporalmente las retiradas el 30 de octubre. Consulta solo sus canales oficiales para saber cuándo se reanudan.
¿Cómo se produjo el hackeo de Binance?
El atacante usó una función de Ethereum llamada EIP-7702 para tomar el control de un monedero caliente. Binance investiga si el portátil de un ingeniero estuvo comprometido.
¿Es el mayor hackeo cripto de la historia?
Por cantidad, sí: supera con creces el robo a Bybit de 2025, de unos 1.500 millones de dólares.
¿Quién está detrás del hackeo de Binance?
No hay atribución oficial. Algunos medios mencionan sospechas sobre Corea del Norte, pero Binance no lo ha confirmado.
Conclusión
El hackeo de Binance es un recordatorio de que incluso las plataformas más grandes tienen puntos débiles, y de que en cripto la seguridad depende tanto de la tecnología como de las personas. Lo importante ahora es que Binance cumpla su promesa de cubrir las pérdidas y lo demuestre con datos. Actualizaremos esta información cuando haya novedades.
Mientras tanto, si tienes dudas sobre tu cuenta, acude solo a la web y la app oficiales de Binance, desconfía de cualquiera que te prometa recuperar fondos a cambio de dinero o de tus datos, y recuerda que ningún soporte legítimo te pedirá nunca tus contraseñas ni tus códigos de verificación. En los próximos días veremos la prueba de reservas, la reapertura completa de las retiradas y, con suerte, más detalles sobre cómo se produjo el ataque.